Active Directory
Série de travaux pratiques autour de Windows Server 2025 et d'Active Directory Domain Services : déploiement d'un domaine, organisation des comptes, automatisation de leur création par script et raccordement d'une application métier (GLPI) à l'annuaire.
Installation de Windows Server 2025, ajout du rôle AD DS et promotion du serveur en contrôleur de domaine, avec le service DNS intégré dont l'annuaire dépend.
- Création d'une nouvelle forêt et d'un domaine
- Vérification de la résolution DNS et de l'intégration des postes au domaine
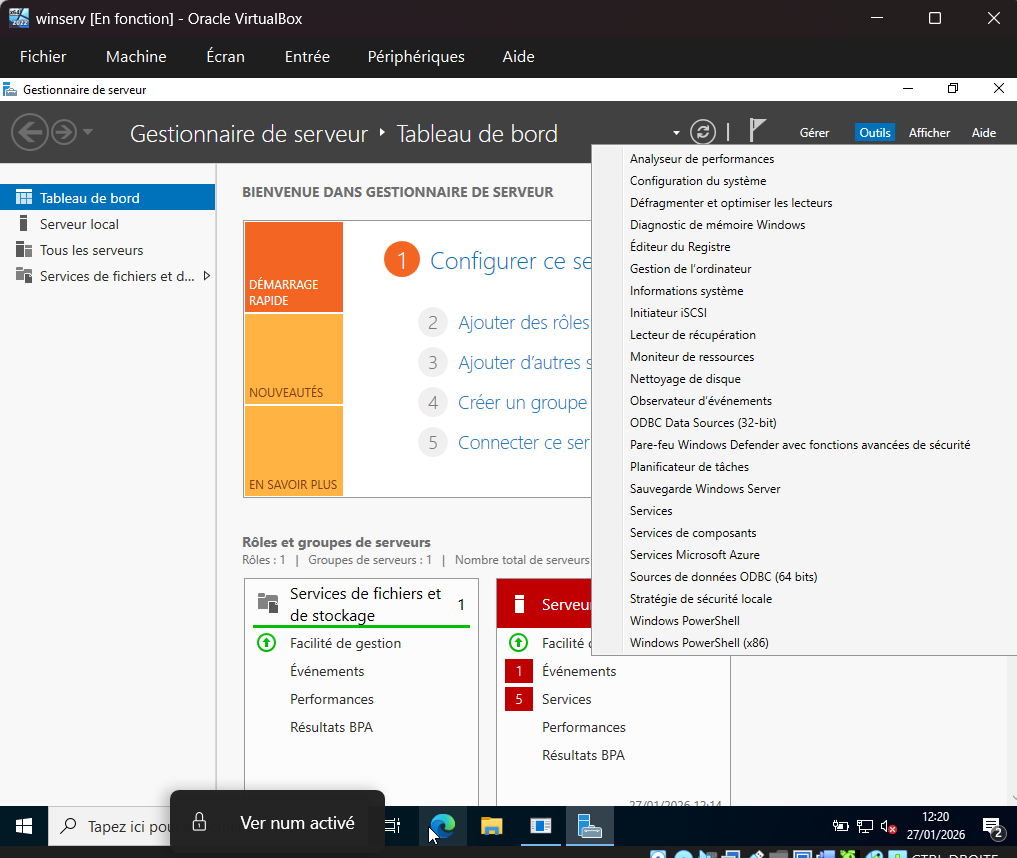
Structuration de l'annuaire selon l'organisation de l'entreprise : une UO par service, des groupes pour attribuer les droits plutôt que des droits individuels.
- Arborescence d'UO reflétant les services
- Groupes de sécurité et appartenance des utilisateurs
- Délégation des droits par groupe, selon le principe du moindre privilège
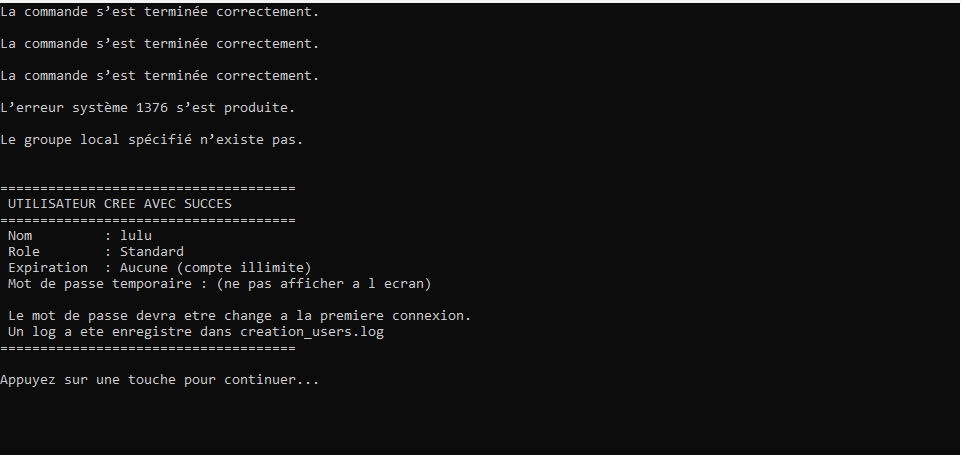
Automatisation de la création des comptes par script : au lieu de créer chaque compte à la main, le script lit une liste d'utilisateurs et crée les comptes dans la bonne UO, avec leurs groupes.
- Import d'une liste d'utilisateurs depuis un fichier
- Création des comptes et affectation aux groupes en une seule exécution
- Gain de temps et suppression des erreurs de saisie
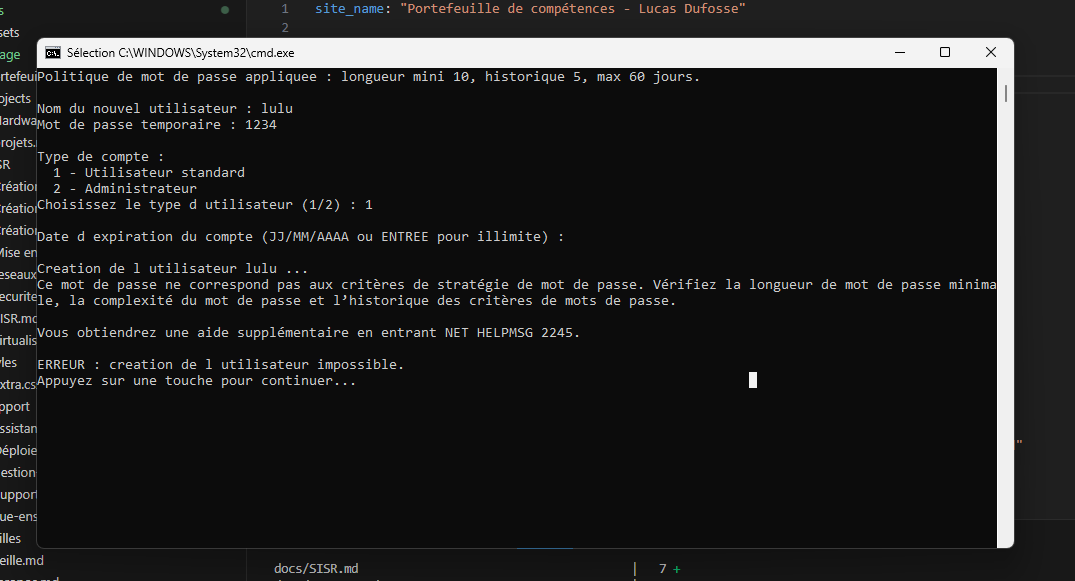
Application d'une stratégie de mots de passe sur le domaine : longueur minimale, historique et expiration. Un mot de passe non conforme est refusé dès la création du compte.
Raccordement de GLPI à l'annuaire via LDAP : les utilisateurs se connectent à GLPI avec leur compte du domaine, sans compte local à créer ni mot de passe supplémentaire à retenir.
- Déclaration de l'annuaire dans GLPI et test de connexion
- Import des utilisateurs depuis Active Directory
- Connexion à GLPI avec un compte du domaine
- Intérêt : une seule identité par utilisateur
- Un compte désactivé dans l'AD perd aussi l'accès à GLPI
- Lien direct avec la gestion du parc sous GLPI